Jak wdrożyć bezpieczny
Single Sign On
Wygoda, bezpieczeństwo i kontrola w pracy zdalnej
Pracownicy chcieliby mieć jedno hasło do wszystkich firmowych aplikacji i usług. Dla firmy priorytetem jest cyberbezpieczeństwo. Zastanawiasz się, jak wdrożyć technologię Single Sign On w organizacji, by te cele nie były sprzeczne, ale komplementarne? W All for One korzystamy z SSO w połączeniu z urządzeniami Fortinet i chmurą Microsoft Azure. Zbudowaliśmy rozwiązanie spójne, bezpieczne i znacznie ułatwiające codzienną pracę, także zdalną. Skorzystaj z naszych doświadczeń.
Pracownicy chcieliby mieć jedno hasło do wszystkich firmowych aplikacji i usług. Dla firmy priorytetem jest cyberbezpieczeństwo. Zastanawiasz się, jak wdrożyć technologię Single Sign On w organizacji, by te cele nie były sprzeczne, ale komplementarne? W All for One korzystamy z SSO w połączeniu z urządzeniami Fortinet i chmurą Microsoft Azure. Zbudowaliśmy rozwiązanie spójne, bezpieczne i znacznie ułatwiające codzienną pracę, także zdalną. Skorzystaj z naszych doświadczeń.
W ostatnich latach radykalnie zmienił się sposób funkcjonowania firm. Z modelu pracy opartego na centralnej infrastrukturze IT i sieci chronionych przez firewalle przeszliśmy w kierunku środowisk rozproszonych – pracy zdalnej i hybrydowej. Standardem jest logowanie się pracowników z różnych lokalizacji, często spoza sieci firmowej, co postawiło przed administratorami IT nowe wyzwania. W All for One postawiliśmy na technologię Single Sign On.
Cele, które postawił przed nami biznes
W All for One przyświecały nam trzy główne założenia:
- Zminimalizowanie potrzeby wielokrotnego wpisywania haseł, szczególnie przy korzystaniu z VPN, by zwiększyć wygodę pracy użytkowników;
- Podniesienie poziomu bezpieczeństwa w sieci poprzez zarządzanie dostępem w oparciu o grupy w Active Directory – zarówno lokalnie, jak i w wersji chmurowej (Azure AD).
- Wymuszenie korzystania z komputerów firmowych przy dostępie do zasobów sieciowych, by ograniczyć ryzyko związane z urządzeniami niezarządzanymi.
Aby spełnić oczekiwania, które postawił przed nami biznes, przygotowaliśmy dwa uzupełniające się rozwiązania:
- SSO + SSL VPN + 2FA – odpowiadające za komfort i bezpieczeństwo logowania użytkownika,
- Fortinet Single Sign On + FortiAuthenticator – wspierające centralne zarządzanie dostępem i wymuszające korzystanie z komputerów firmowych.
Bezpieczne i wygodne logowanie
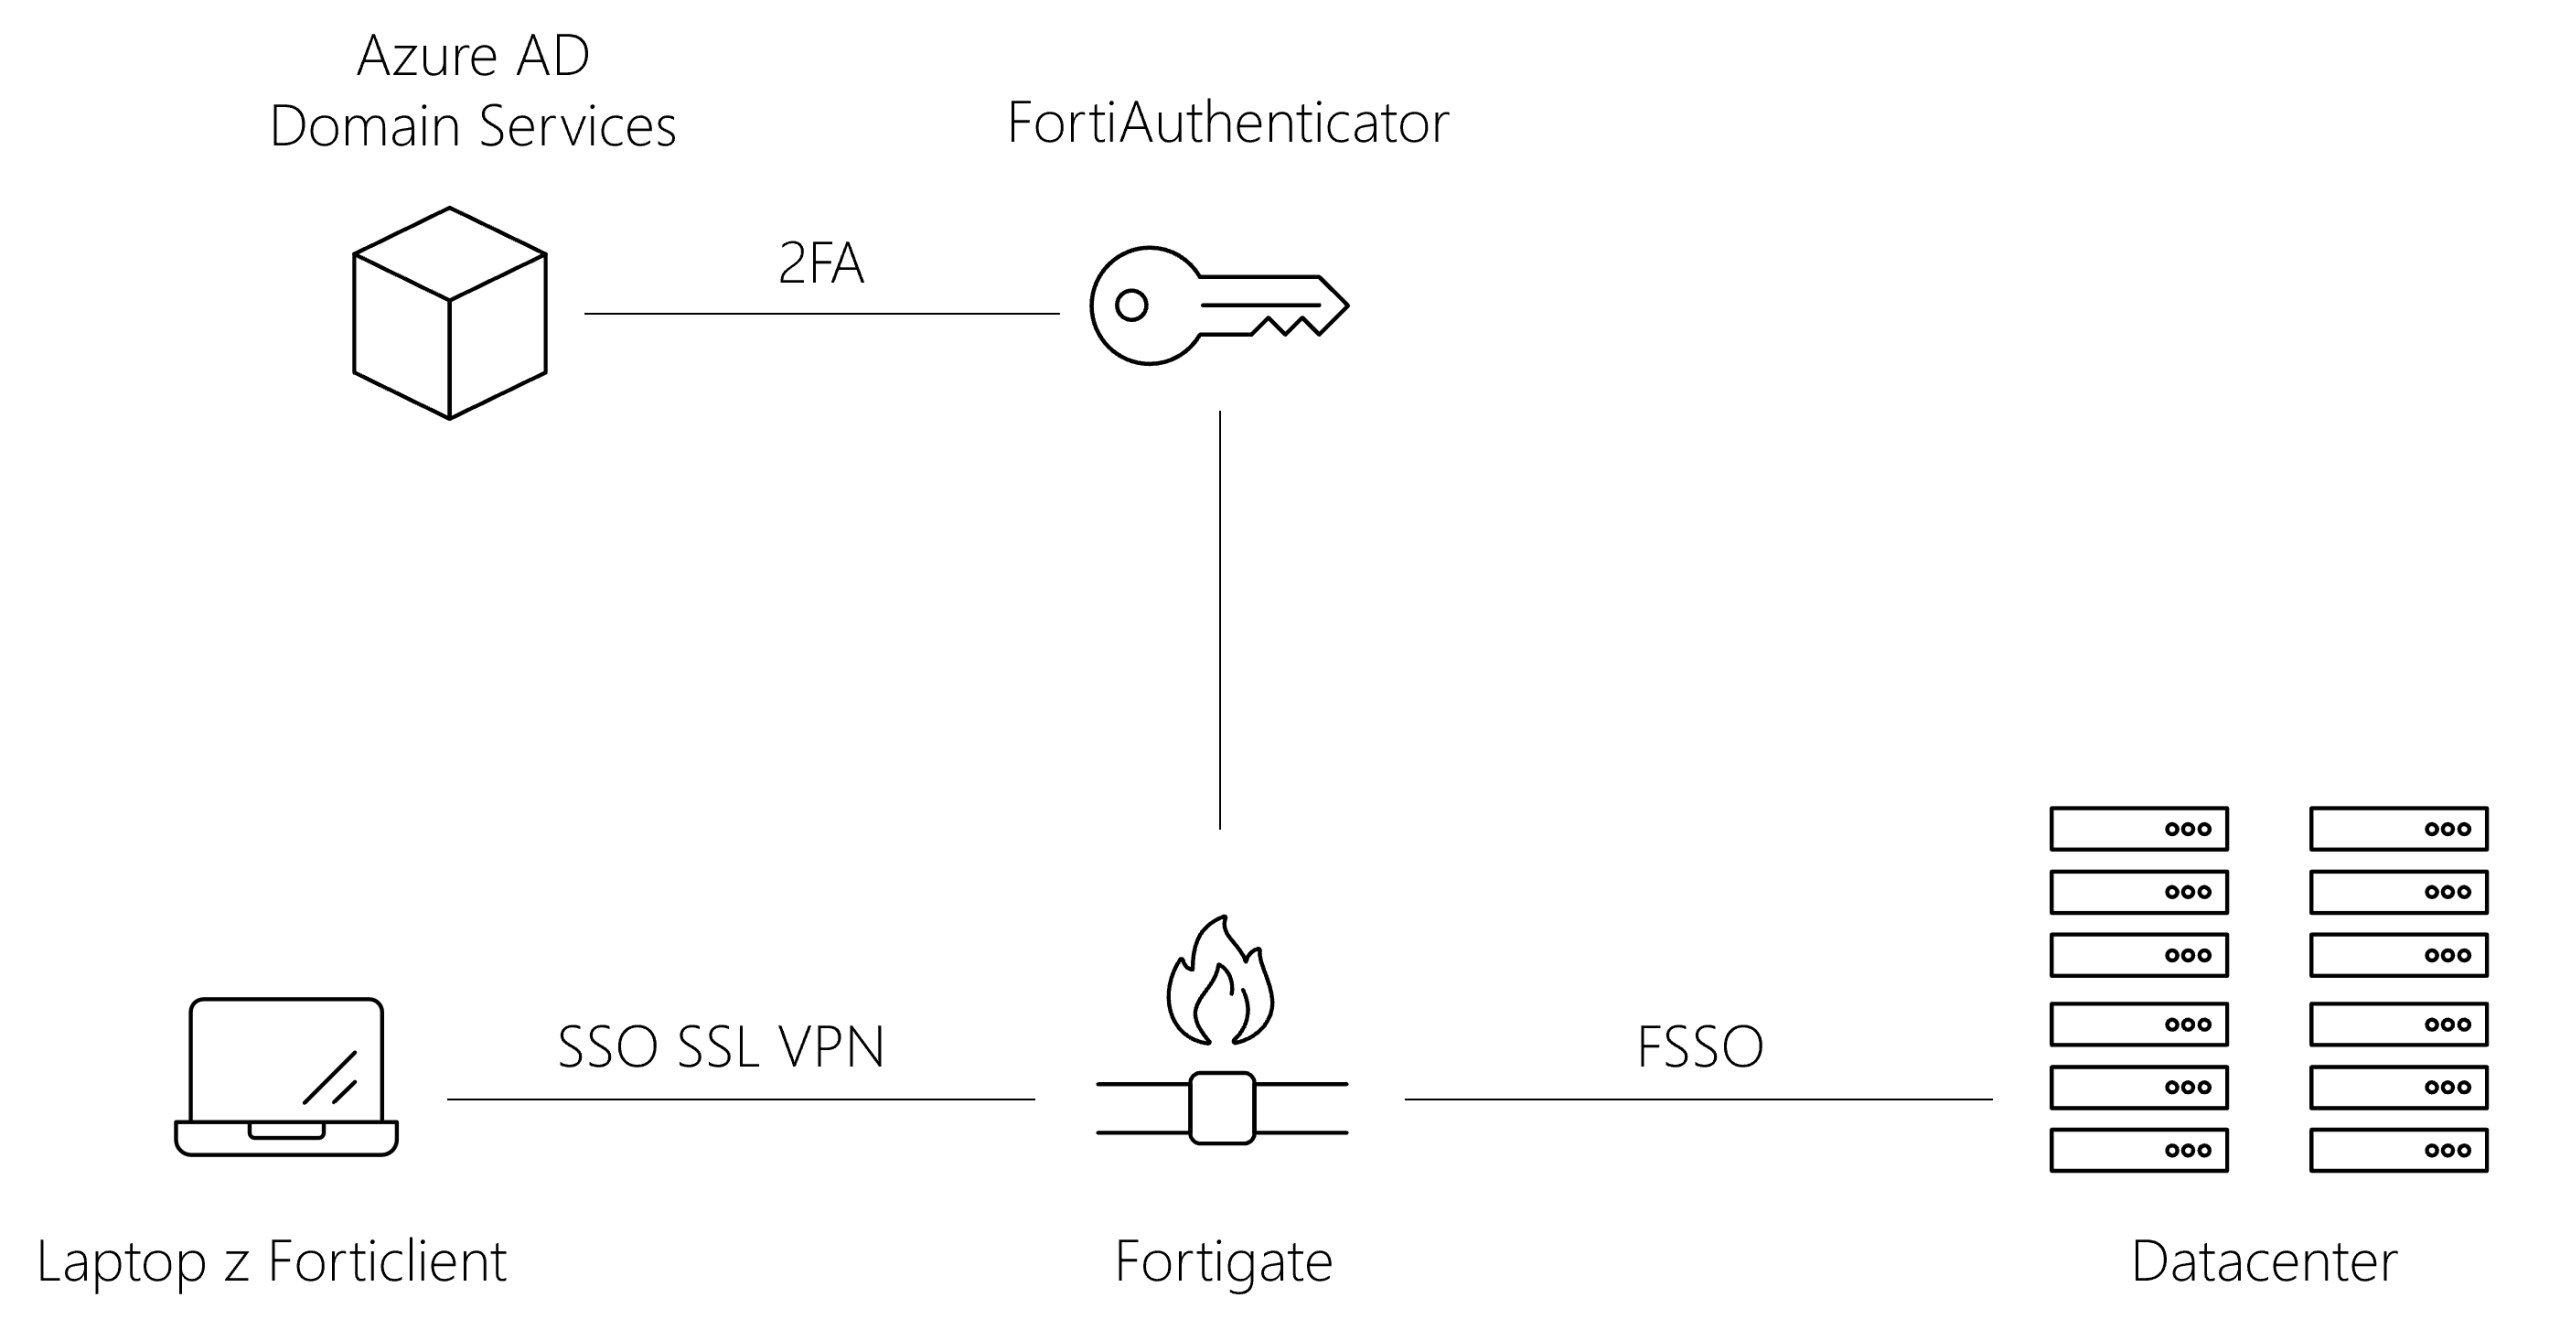
Rozwiązanie SSO + SSL VPN + 2FA działa następująco: Użytkownik pracujący zdalnie uruchamia FortiClienta i inicjuje połączenie SSL VPN z siecią firmową. Połączenie to tworzy zaszyfrowany tunel między urządzeniem użytkownika a bramą VPN na urządzeniu FortiGate. FortiClient jest zintegrowany z Azure AD, co umożliwia automatyczne uwierzytelnienie dzięki mechanizmowi SSO. Jeśli komputer jest członkiem domeny, użytkownik nie musi każdorazowo wpisywać hasła – logowanie jest uproszczone i szybkie (hasło trzeba wpisać tylko inicjująco i przy jego zmianie).
Następnie uruchamiana jest weryfikacja dwuetapowa (2FA) za pomocą Microsoft Entra ID – użytkownik potwierdza logowanie kodem SMS lub w aplikacji Microsoft Authenticator.
Dzięki temu zyskujemy gwarancję, że logowanie wykonuje uprawniony użytkownik, nawet jeśli ktoś poznał jego hasło.
Dopiero po pozytywnej weryfikacji jest zestawiany bezpieczny tunel VPN, a użytkownik uzyskuje dostęp do zasobów wewnętrznych firmy – serwerów, aplikacji itp. Aby zachować równowagę między bezpieczeństwem a wygodą, w naszej konfiguracji zdecydowaliśmy się na konieczność ponownego logowania po 12 godzinach bezczynności.
FortiGate może dodatkowo ograniczyć dostęp na podstawie przynależności użytkownika do grup AD, zgodnie z wcześniej zdefiniowaną polityką bezpieczeństwa (FSSO omówione poniżej).
Inteligentna identyfikacja i kontrola
Na komputerach firmowych zainstalowany jest FortiClient działający jako mobility agent. Po zalogowaniu się użytkownika do komputera w domenie, agent zbiera i przesyła do FortiAuthenticatora dane o nazwie użytkownika, adresie IP komputera, nazwie hosta, nazwie komputera, grupach domenowych użytkownika (opcjonalnie). Nie ma potrzeby odczytywania logów z kontrolera domeny – dane są zbierane i przekazywane w sposób aktywny i bezpośredni. FortiAuthenticator z kolei przekazuje te dane do FortiGate’a, który w czasie rzeczywistym rozpoznaje użytkownika w sieci i przypisuje mu odpowiednie polityki bezpieczeństwa.
Zastosowane rozwiązanie pozwala nam:
- stosować różne poziomy dostępu dla różnych grup użytkowników (np. inne dla działu IT, inne dla HR),
- egzekwować możliwość logowania tylko z komputerów firmowych z FortiClientem,
- wyeliminować konieczność osobnego logowania się do sieci – użytkownik po prostu pracuje, a FortiGate już „wie”, kim jest.
Single Sign On w sieci All for One
Technologia, która pomaga
Dzięki wdrożeniu mechanizmów SSO i FSSO osiągnęliśmy nasze cele, co bezpośrednio przekłada się na lepsze doświadczenie pracy zdalnej:
- Wygodniejsze logowanie – użytkownicy, łącząc się z klientem VPN, nie muszą każdorazowo podawać danych logowania, co znacznie poprawia komfort pracy i eliminuje frustracje związane z wielokrotnym uwierzytelnianiem;
- Bezpieczeństwo – precyzyjnie kontrolujemy dostęp do systemów i usług na podstawie przynależności do grup w Active Directory zarówno w klasycznych kontrolerach domeny, jak i w wersji chmurowej (Azure AD);
- Zarządzalność – tylko urządzenia spełniające określone kryteria mają dostęp do zasobów sieciowych, co ogranicza ryzyko związane z nieautoryzowanymi lub prywatnymi urządzeniami.
Nowoczesne Single Sing On to coś więcej niż technologia logowania – to sposób na stworzenie środowiska pracy zdalnej, które jest jednocześnie wygodne, bezpieczne i przejrzyste.